SPF, DKIM, DMARC: Einträge verstehen, einrichten und prüfen
SPF, DKIM, DMARC verständlich erklärt: DMARC-Eintrag mit Beispielen, Rollout von p=none bis reject und typische Fehler. Jetzt Domain prüfen.
SPF, DKIM und DMARC sind drei DNS-Einträge, die festlegen, wer im Namen deiner Domain E-Mails verschicken darf und was mit gefälschten Mails passiert. Ohne sie landen deine Newsletter, Rechnungen und Passwort-Mails schneller im Spam, und Betrüger können deine Absenderadresse leichter missbrauchen. Seit Google und Yahoo 2024 strengere Regeln für Massenversender eingeführt haben, ist SPF, DKIM, DMARC kein Nischenthema mehr. In diesem Leitfaden lernst du, was jeder Eintrag macht, wie ein DMARC-Eintrag aufgebaut ist, wie du DMARC schrittweise einrichtest und welche Fehler am häufigsten zu „DMARC fail“ führen.
SPF, DKIM, DMARC in einem Satz erklärt
Bevor es in die Details geht, das Wichtigste auf einen Blick:
| Verfahren | Frage, die es beantwortet | Wo es liegt | Was geprüft wird |
|---|---|---|---|
| SPF | Darf dieser Server für die Domain senden? | TXT-Eintrag auf der Domain | IP des sendenden Servers gegen die erlaubte Liste |
| DKIM | Ist die Mail unverändert und wirklich von der Domain signiert? | TXT-Eintrag unter selector._domainkey |
kryptografische Signatur im Mail-Header |
| DMARC | Was soll passieren, wenn SPF und DKIM nicht passen – und wer bekommt Berichte? | TXT-Eintrag unter _dmarc |
ob SPF oder DKIM bestanden haben und zur sichtbaren Absenderdomain passen |
Der Kern: SPF und DKIM authentifizieren, DMARC verbindet beide mit der Adresse, die Empfänger im „Von“-Feld sehen, und gibt dem empfangenden Server eine Anweisung. Erst DMARC schützt deine sichtbare Absenderdomain wirklich vor Spoofing.
SPF und DKIM: die Grundlage der Authentifizierung
SPF: erlaubte Absender festlegen
Mit SPF (Sender Policy Framework, RFC 7208) veröffentlichst du, welche Server Mails für deine Domain verschicken dürfen. Ein typischer SPF-Eintrag:
example.de. TXT "v=spf1 include:_spf.google.com include:spf.newsletter-tool.example ip4:203.0.113.10 -all"
v=spf1kennzeichnet den Eintrag als SPF.include:übernimmt die erlaubten Server eines Dienstleisters (z. B. Google Workspace, Newsletter-Tool, Shop-System).ip4:/ip6:erlauben einzelne Adressen oder Netze.- Am Ende steht die Regel für alle anderen:
-all(ablehnen),~all(Softfail, verdächtig markieren) oder?all(neutral).
Wichtig zu wissen: SPF prüft die Domain aus dem technischen Absender (Envelope-From bzw. Return-Path), nicht die Adresse, die der Empfänger sieht. Und SPF bricht bei Weiterleitungen, weil dann ein anderer Server die Mail zustellt.
DKIM: Mails digital signieren
DKIM (DomainKeys Identified Mail) signiert jede ausgehende Mail mit einem privaten Schlüssel. Den passenden öffentlichen Schlüssel veröffentlichst du im DNS unter einem Selector:
google._domainkey.example.de. TXT "v=DKIM1; k=rsa; p=MIIBIjANBgkqh...IDAQAB"
Der Selector (hier google) steht in jeder signierten Mail im Header DKIM-Signature (Feld s=). Jeder Versanddienst bekommt idealerweise einen eigenen Selector, damit du Schlüssel unabhängig austauschen kannst. Google empfiehlt Schlüssel mit 2048 Bit; 1024 Bit gelten als Minimum.
DKIM überlebt Weiterleitungen meist, bricht aber, wenn ein Zwischenserver die Mail verändert – etwa eine Mailingliste, die den Betreff ergänzt oder eine Fußzeile einfügt.
DMARC-Eintrag: Aufbau und Beispiele
DMARC (Domain-based Message Authentication, Reporting and Conformance, RFC 7489) ist der Eintrag, der alles zusammenführt. Der DMARC-Eintrag – im Englischen „DMARC record“ – liegt immer unter der Subdomain _dmarc:
_dmarc.example.de. TXT "v=DMARC1; p=none; rua=mailto:dmarc@example.de; adkim=r; aspf=r"
Die wichtigsten Tags:
| Tag | Bedeutung | Typische Werte |
|---|---|---|
v |
Version, muss am Anfang stehen | DMARC1 |
p |
Richtlinie für die Domain | none, quarantine, reject |
sp |
Richtlinie für Subdomains | wie p; ohne Angabe gilt p |
rua |
Adresse für tägliche Sammelberichte (Aggregate Reports) | mailto:dmarc@example.de |
ruf |
Adresse für Einzelberichte (werden von vielen Providern nicht verschickt) | mailto:… |
pct |
Anteil der Mails, auf den die Richtlinie angewendet wird | 100 (Standard), z. B. 25 |
adkim / aspf |
Alignment-Modus für DKIM / SPF | r (relaxed, Standard), s (strict) |
Was „Alignment“ bedeutet
DMARC ist bestanden, wenn mindestens eines der beiden Verfahren besteht und seine Domain zur sichtbaren From-Domain passt:
- SPF-Alignment: Die Return-Path-Domain passt zur From-Domain.
- DKIM-Alignment: Die Domain im DKIM-Feld
d=passt zur From-Domain.
Im Modus relaxed reicht dieselbe Organisationsdomain (news.example.de passt zu example.de), im Modus strict muss die Domain exakt übereinstimmen. Genau hier scheitern viele Setups: Ein Newsletter-Tool signiert mit seiner eigenen Domain, SPF und DKIM bestehen – aber nicht aligned, also schlägt DMARC fehl.
DMARC einrichten: Schritt für Schritt von p=none zu p=reject
DMARC einzurichten ist kein einmaliger Eintrag, sondern ein kleines Projekt. Wer sofort p=reject setzt, riskiert, dass legitime Mails (Rechnungen aus dem Shop, Mails aus dem CRM) verschwinden.
Schritt 1: Alle Versandquellen sammeln. Liste auf, wer Mails mit deiner Domain verschickt: Mailserver bzw. Google Workspace oder Microsoft 365, Shop-System, Newsletter-Tool, CRM, Ticketsystem, Buchhaltung, Kontaktformular der Website.
Schritt 2: SPF bereinigen. Ein einziger SPF-Eintrag mit allen Diensten, am Ende ~all oder -all.
Schritt 3: DKIM für jeden Dienst aktivieren. Jeder seriöse Versanddienst bietet eine Anleitung mit Selector und Schlüssel bzw. CNAME-Einträgen. Achte darauf, dass mit deiner eigenen Domain signiert wird.
Schritt 4: DMARC mit p=none starten. Damit passiert noch nichts mit den Mails, aber du bekommst Berichte:
v=DMARC1; p=none; rua=mailto:dmarc@example.de
Schritt 5: Berichte zwei bis vier Wochen auswerten. Die Aggregate Reports (XML, meist täglich) zeigen pro sendender IP, wie viele Mails SPF und DKIM bestanden haben und ob sie aligned waren. Unbekannte Quellen sind entweder vergessene Dienste – oder Missbrauch.
Schritt 6: Auf quarantine umstellen. Nicht bestandene Mails landen nun im Spam. Wer vorsichtig sein will, startet mit einem Teil:
v=DMARC1; p=quarantine; pct=25; rua=mailto:dmarc@example.de
Danach pct schrittweise auf 100 erhöhen.
Schritt 7: Auf reject umstellen. Erst wenn die Berichte stabil sauber sind:
v=DMARC1; p=reject; rua=mailto:dmarc@example.de
Tipp für Domains ohne Mailversand: Verschickt eine Domain gar keine Mails (z. B. eine Zweitdomain), schütze sie direkt mit v=spf1 -all und v=DMARC1; p=reject;.
Berichte an eine fremde Domain schicken
Willst du die rua-Berichte an einen externen Auswertungsdienst schicken (z. B. rua=mailto:x@reports.example.com), muss die Zieldomain das erlauben. Dafür setzt sie einen Eintrag wie example.de._report._dmarc.reports.example.com mit dem Wert v=DMARC1. Fehlt er, werden die Berichte nicht zugestellt.
Anforderungen von Gmail und Yahoo an Massenversender
Seit Februar 2024 verlangen Google und Yahoo von Absendern Mindeststandards. Laut Googles Absenderrichtlinien gilt:
Für alle Absender: SPF oder DKIM, gültige PTR-Einträge (Reverse DNS), TLS-Verschlüsselung, Spamrate in den Postmaster Tools unter 0,3 %, korrekt formatierte Nachrichten.
Zusätzlich für Massenversender (mehr als 5.000 Mails pro Tag an Gmail-Konten): SPF und DKIM, ein DMARC-Eintrag (mindestens p=none), Alignment der From-Domain mit SPF oder DKIM, One-Click-Unsubscribe und ein sichtbarer Abmeldelink bei Marketing-Mails.
Google hat die Durchsetzung seitdem schrittweise verschärft; nicht konforme Mails können verzögert, als Spam eingestuft oder abgelehnt werden. Auch wenn du unter der 5.000er-Grenze liegst: Wer alle drei Verfahren sauber einrichtet, ist auf der sicheren Seite.
Häufige Fehler und warum DMARC fehlschlägt
Mehrere SPF-Einträge. Pro Domain darf es nur einen TXT-Eintrag geben, der mit v=spf1 beginnt. Zwei Einträge (etwa einer für Google, einer fürs Newsletter-Tool) führen zu einem SPF-Fehler („permerror“). Lösung: alle include: in einem Eintrag zusammenführen.
Mehr als 10 DNS-Lookups. SPF erlaubt höchstens 10 Abfragen über include, a, mx, ptr, exists und redirect – verschachtelte Includes zählen mit. Wer viele Dienste einbindet, landet schnell darüber. Lösung: ungenutzte Dienste entfernen, ptr vermeiden, feste Server per ip4: eintragen.
DKIM mit fremder Domain. Der Dienst signiert mit d=dienstleister.example statt mit deiner Domain. DKIM besteht, ist aber nicht aligned. Lösung: im Dienst die eigene Absenderdomain authentifizieren.
Return-Path beim Dienstleister. SPF besteht für die Domain des Dienstleisters, nicht für deine. Ohne aligned DKIM schlägt DMARC fehl.
Weiterleitungen und Mailinglisten. Weiterleitungen brechen SPF, veränderte Inhalte brechen DKIM. Ein Teil der Fehler in den Berichten stammt deshalb nicht von Angreifern, sondern von legitimen Umwegen.
Zu früh p=reject. Ohne Auswertung der Berichte blockierst du womöglich deine eigenen Rechnungs- oder Bestellmails.
Tippfehler und falscher Ort. v=DMARC1 muss am Anfang stehen, Tags werden mit Semikolon getrennt, und der Eintrag gehört unter _dmarc.deinedomain.de, nicht auf die Hauptdomain.
SPF, DKIM, DMARC Check: So prüfst du deine Einträge
Für einen schnellen SPF-DKIM-DMARC-Check reicht die Kommandozeile:
nslookup -type=TXT example.de
nslookup -type=TXT _dmarc.example.de
nslookup -type=TXT google._domainkey.example.de
Unter macOS und Linux geht dasselbe mit dig TXT _dmarc.example.de +short.
Noch aussagekräftiger ist eine echte Mail: Schick dir selbst eine Nachricht an ein Gmail-Konto und öffne „Original anzeigen“. Dort siehst du für SPF, DKIM und DMARC jeweils PASS oder FAIL – und mit welcher Domain geprüft wurde. Für DKIM brauchst du übrigens immer den Selector; ohne ihn lässt sich der Schlüssel im DNS nicht gezielt abfragen.
So hilft VisualClicks beim Domain-Check
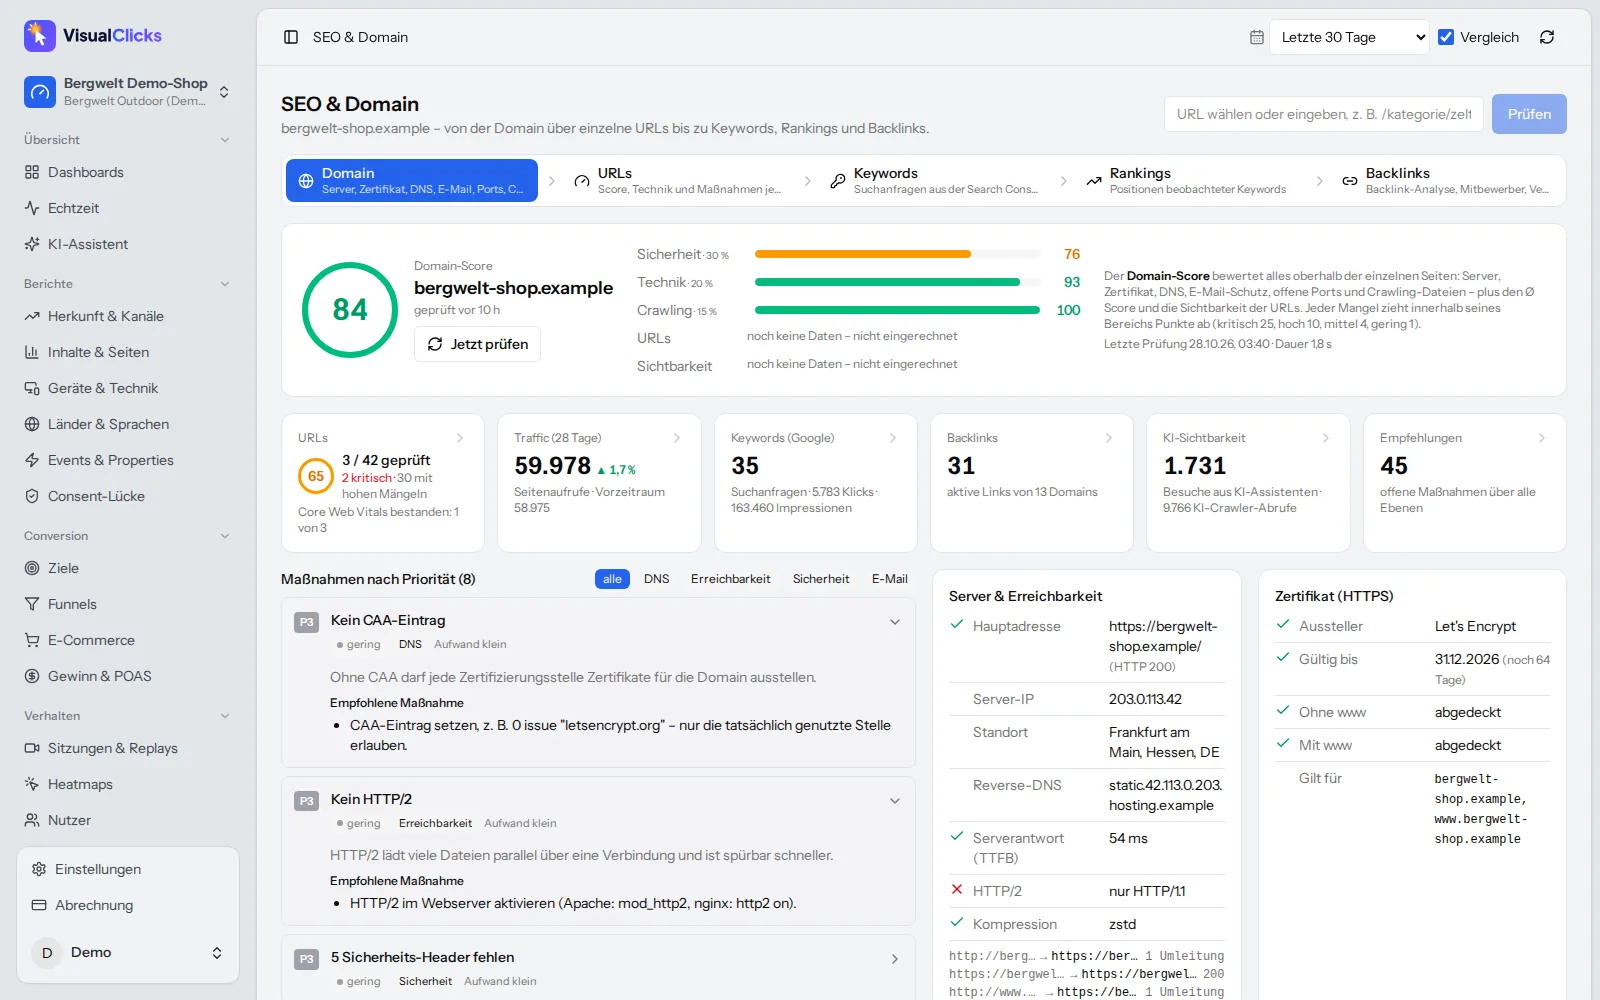
Der SEO- & Domain-Check von VisualClicks prüft deine Domain regelmäßig und fasst das Ergebnis in einem Domain-Score zusammen. Im Bereich E-Mail siehst du, ob ein SPF-Eintrag und ein DMARC-Eintrag vorhanden sind und wie sie konfiguriert sind. DKIM prüft VisualClicks bewusst nicht automatisch, weil dafür der Selector deines Versanddienstes nötig ist – den kontrollierst du am besten mit dem Header-Test oben.
Neben der E-Mail-Konfiguration prüft der Domain-Check unter anderem Zertifikat, DNS, Security-Header wie HSTS und Content-Security-Policy, robots.txt, Sitemap und llms.txt. Die Empfehlungen sind priorisiert und lassen sich als PDF exportieren – praktisch, wenn du sie an deinen Hoster oder deine IT-Abteilung weitergibst.
Und wenn deine Mails zuverlässig ankommen, kannst du in der Webanalyse messen, was sie bringen: E-Mail ist dort ein eigener Kanal, Kampagnen erfasst VisualClicks über UTM-Parameter. Du kannst VisualClicks 7 Tage kostenlos testen, ohne Kreditkarte.
Fazit
SPF legt fest, welche Server senden dürfen, DKIM signiert die Mail, DMARC verbindet beides mit deiner sichtbaren Absenderdomain und sagt dem Empfänger, was bei Fehlern passieren soll. Richte alle drei ein, starte DMARC mit p=none, werte die Berichte aus und arbeite dich über quarantine zu reject vor. Die häufigsten Stolperfallen – doppelte SPF-Einträge, mehr als 10 Lookups und fehlendes Alignment bei Dienstleistern – kannst du mit einer Checkliste in einem Nachmittag beheben.
Häufige Fragen
Was ist der Unterschied zwischen SPF, DKIM und DMARC?
SPF legt fest, welche Server für deine Domain senden dürfen. DKIM signiert jede Mail kryptografisch, damit Empfänger Herkunft und Unverändertheit prüfen können. DMARC verbindet beide mit der sichtbaren Absenderdomain und legt fest, was bei fehlgeschlagener Prüfung passiert und wohin Berichte gehen.
Wie sieht ein DMARC-Eintrag aus?
Ein DMARC-Eintrag ist ein TXT-Eintrag unter _dmarc.deinedomain.de, zum Beispiel v=DMARC1; p=none; rua=mailto:dmarc@deinedomain.de. Der Tag p legt die Richtlinie fest (none, quarantine oder reject), rua die Adresse für die täglichen Sammelberichte.
Brauche ich SPF, DKIM und DMARC?
Ja, wenn du E-Mails über deine Domain verschickst. Google verlangt von allen Absendern mindestens SPF oder DKIM und von Massenversendern mit mehr als 5.000 Mails pro Tag an Gmail zusätzlich alle drei Verfahren inklusive DMARC. Auch kleinere Absender verbessern damit die Zustellbarkeit und erschweren Spoofing.
Warum schlägt DMARC fehl, obwohl SPF und DKIM bestehen?
Meist fehlt das Alignment: SPF oder DKIM bestehen zwar, aber für die Domain eines Dienstleisters statt für deine sichtbare Absenderdomain. Abhilfe schafft, im Versanddienst die eigene Domain für DKIM zu authentifizieren oder einen eigenen Return-Path einzurichten.
Darf ich mehrere SPF-Einträge haben?
Nein. Pro Domain ist nur ein TXT-Eintrag mit v=spf1 erlaubt, mehrere führen zu einem SPF-Fehler. Führe alle include-Angaben in einem Eintrag zusammen und achte darauf, dass insgesamt höchstens 10 DNS-Lookups entstehen.
Weitere Artikel
 Datenschutz
Google Analytics Alternative: 5 Tools im ehrlichen Vergleich
Warum viele von Google Analytics wechseln, was die DSGVO verlangt, wie cookielose Webanalyse funktioniert – und wie sich GA4, Matomo, Plausible, Fathom und VisualClicks unterscheiden.
Weiterlesen →
 KI-Sichtbarkeit
Generative Engine Optimization: So wirst du in KI-Antworten sichtbar
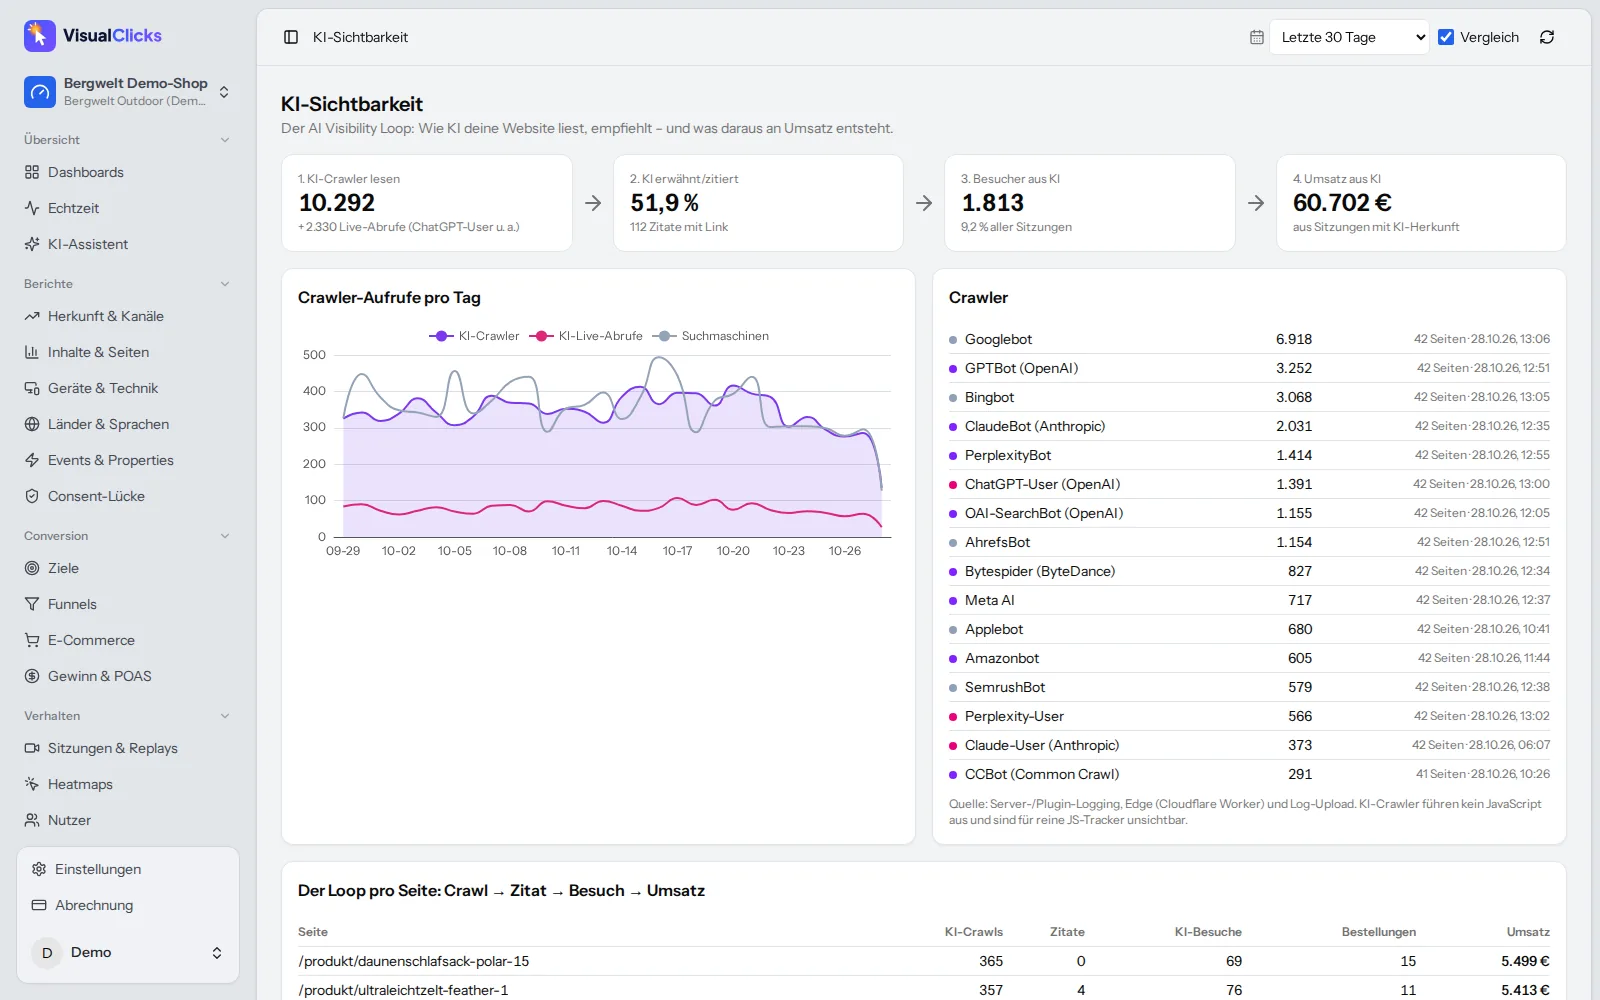
Wie KI-Assistenten ihre Quellen auswählen, welche GEO-Maßnahmen wirklich helfen und wie du deine KI-Sichtbarkeit auf drei Ebenen misst.
Weiterlesen →
 Webanalyse
UTM-Parameter: Bedeutung, Beispiele und Anleitung zum Erstellen
Was UTM-Parameter bedeuten, wie du UTM-Links Schritt für Schritt erstellst und auswertest – mit Builder-Tabelle, Namensregeln, KI-Traffic und den häufigsten Fehlern.
Weiterlesen →
Sieh deine Website mit anderen Augen
Fordere deinen Zugang an. Danach genügt eine Zeile Tracking-Code – die ersten Besuche erscheinen in Echtzeit.